Серија координирани хакерски напади врз системите за ладење во супермаркети низ Европа предизвика сериозна загриженост кај експертите за кибербезбедност, кои предупредуваат дека следни цели би можеле да бидат болници, складишта и други важни инфраструктурни објекти.
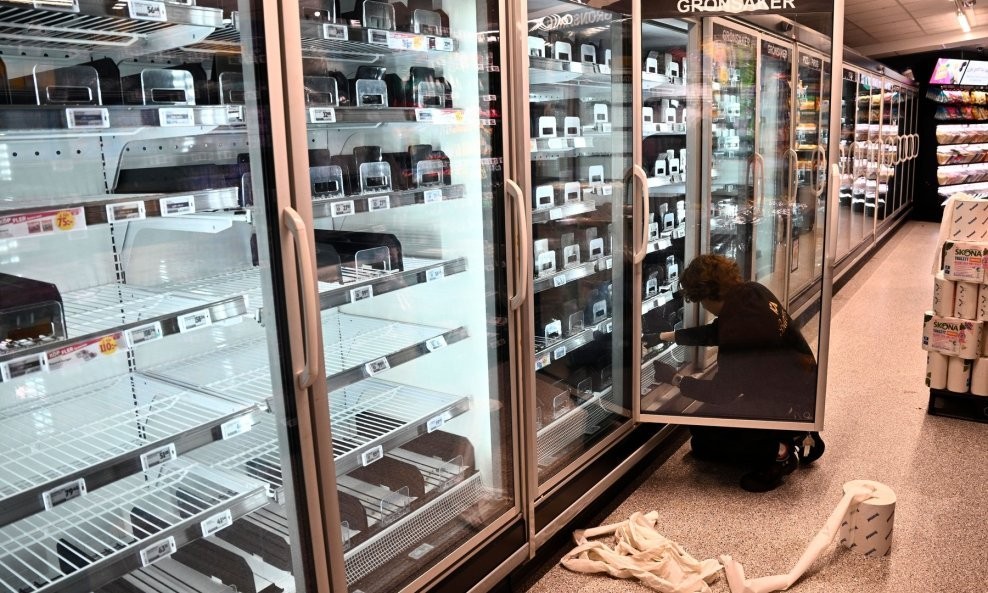
Нападите се случиле на 2 и 3 ноември, кога хакерите добиле пристап до системите за управување со фрижидери и замрзнувачи, менувајќи ја нивната температура или активирајќи го режимот за одмрзнување.
Последиците биле расипана храна, финансиски загуби и нарушено работење на супермаркетите.
Според компанијата за кибербезбедност „Луповис“, нападите биле подготвувани со денови. Помеѓу 20 и 30 октомври биле регистрирани повеќе од 276 обиди за пристап до ранливи системи.
Истражувачите откриле дека напаѓачите користеле познати безбедносни пропусти и фабрички лозинки што не биле променети.
Дел од дигиталните траги упатуваат на инфраструктура што претходно ја користеле групи поврзани со Русија, но експертите нагласуваат дека нема докази кои потврдуваат кој стои зад нападите.
Особено загрижува фактот што биле погодени и три регионални објекти на француската служба за снабдување со крв.
Персоналот навремено ги преместил крвните препарати во безбедни фрижидери, а француските власти соопштиле дека снабдувањето со крв не било загрозено.
Експертите предупредуваат дека слични системи се користат и во болниците, индустриските постројки и деловните згради, каде што преку интернет се контролираат вратите, камерите, алармите и климатизацијата.
Тоа значи дека хакерски напад би можел да предизвика многу посериозни последици од расипување храна.
Дополнителна опасност претставува и развојот на вештачката интелигенција, која може да им помогне на напаѓачите побрзо да откриваат и искористуваат безбедносни пропусти.
Најновите инциденти покажуваат дека недоволно заштитените уреди поврзани на интернет можат да претставуваат сериозен ризик за критичната инфраструктура.